سئو منفی چیست؟ روشهای تشخیص و دفاع در برابر Negative SEO
اگر میپرسید سئو منفی چیست، پاسخ این است: مجموعهای از تلاشهای مخرب برای آسیبزدن به دیدهشدن، اعتبار یا امنیت سایت دیگری، بهجای بهبود سایت خود. رایجترین شکل آن ساخت لینکهای اسپم به دامنه رقیب است، اما کپی محتوا، هک، تغییرات مخرب فنی، حمله به سرور، جعل برند و گزارشهای فریبنده نیز میتوانند در این دسته قرار بگیرند. بااینحال، هر افت رتبه یا هر لینک بیکیفیتی که در ابزار میبینید، نشانه سئو منفی نیست؛ تشخیص عجولانه میتواند شما را به حذف لینکهای سالم یا تصمیمهای پرریسک بکشاند.
در این راهنمای جامع، تفاوت سئو منفی با افت الگوریتمی، روشهای رایج حمله، نشانههای قابل بررسی، دفاع فنی و محتوایی، پایش بکلینک، امنیت، مدیریت درخواست حذف و کاربرد محتاطانه Disavow را توضیح میدهیم. هدف مقاله آموزش حمله نیست؛ هدف این است که بدانید کدام سیگنالها واقعاً ارزش بررسی دارند، چه چیزهایی را نباید دستکاری کنید و چطور با مستندات و داده از سایت محافظت کنید. برای شناخت پایه لینکهای ورودی نیز مطالعه راهنمای بکلینک و لینکسازی خارجی مفید است.
«سیستمهای Google تلاش میکنند لینکهای غیرطبیعی را نادیده بگیرند؛ اگر لینکهای اسپم زیادی به سایت شما ایجاد شده اما خودتان آنها را نساختهاید، در بیشتر موارد نیازی به اقدام ندارید.»
سئو منفی چیست و چه هدفی دارد؟
Negative SEO زمانی رخ میدهد که فرد یا گروهی عمداً تلاش کند رتبه، اعتبار، ترافیک یا دسترسی سایت دیگری را کاهش دهد. در شکل لینکسازی منفی، مهاجم تعداد زیادی لینک نامرتبط، انکرهای توهینآمیز یا لینکهای شبکهای به دامنه هدف میفرستد تا پروفایل آن غیرطبیعی به نظر برسد. در شکل امنیتی، مهاجم ممکن است صفحات اسپم بسازد، محتوای سایت را تغییر دهد، ریدایرکت پنهان ایجاد کند یا دسترسی کاربران و خزندهها را مختل کند.
سئو منفی از نظر عملی همیشه موفق نیست. گوگل بسیاری از لینکهای اسپم را خودکار نادیده میگیرد و یک رقیب نمیتواند با چند لینک بیکیفیت بهسادگی سایت سالمی را از نتایج حذف کند. تهدید جدیتر زمانی است که حمله همراه با هک، از دست رفتن کنترل سایت، انتشار محتوای فریبنده، بار اضافی روی سرور یا تخریب برند باشد. بنابراین واکنش باید متناسب با نوع تهدید باشد: لینک مشکوک را با اختلال امنیتی یکی نگیرید.
تفاوت سئو منفی با افت رتبه و آپدیت گوگل
افت رتبه بعد از یک بهروزرسانی هسته، کاهش تقاضای جستوجو، تغییر رفتار کاربران، رشد رقیب، محتوای قدیمی یا خطای فنی، الزاماً حمله نیست. برای تشخیص، زمان افت را با Google Search Status Dashboard، تغییرات deploy، فصل فروش، خطاهای سرچ کنسول و وضعیت رقبا مقایسه کنید. اگر بیشتر صفحات یک کلاستر همزمان افت کردهاند اما هیچ نشانه امنیتی یا تغییر مشکوکی ندارید، ابتدا فرضیه الگوریتم، کیفیت و intent را بررسی کنید.
حمله لینک معمولاً در گزارش Links یا ابزارهای بیرونی دیده میشود، اما دیدن آن بهتنهایی رابطه علت و معلولی را ثابت نمیکند. قبل از Disavow، نمودار کلیک و نمایش، گزارش Manual Actions، وضعیت ایندکس، لاگ سرور و لینکهای ساختهشده توسط تیم خودتان را کنار هم بگذارید. اگر نشانهها فقط یک هشدار ابزار هستند و رتبه و ترافیک پایدار است، ممکن است بهترین اقدام هیچ اقدام فوری نباشد.
انواع سئو منفی و سطح ریسک هرکدام
| نوع تهدید | نشانه احتمالی | ریسک اصلی | واکنش اول |
|---|---|---|---|
| لینکسازی اسپم | رشد ناگهانی دامنههای نامرتبط | آلودگی پروفایل و اتلاف زمان تحلیل | ثبت شواهد، بررسی Manual Action و پایش |
| هک و تزریق محتوا | صفحات اسپم، کاربر یا ریدایرکت ناشناخته | از دسترفتن اعتماد و ایندکس | قرنطینه، تغییر دسترسی و بررسی لاگ |
| کپی و جعل برند | صفحات مشابه، دامنههای تقلیدی یا شکایت کاربران | ابهام برند و محتوای تکراری | ثبت نمونهها و پیگیری حقوقی/پلتفرمی |
| حمله به سرور | افزایش خطاهای 5xx یا افت دسترسی | قطعی و کاهش خزش | هماهنگی با هاست، CDN و تیم امنیت |
لینکسازی منفی؛ آیا هر بکلینک بد خطرناک است؟
لینکهای اسپم ممکن است بهطور تصادفی، بهدلیل اسکرپ محتوا یا توسط رقیب ایجاد شده باشند. معیار مهم، روند و زمینه است: آیا تعداد زیادی لینک با الگوی یکسان در مدت کوتاه ایجاد شده؟ آیا انکرها نامرتبط یا توهینآمیزند؟ آیا دامنهها فقط برای لینک ساخته شدهاند؟ آیا همزمان Manual Action، افت واضح یا هک دیده میشود؟ یک لینک ضعیف از یک دامنه ناشناس بهتنهایی دلیل کافی برای واکنش نیست.
گزارش دامنههای ارجاعدهنده را ماهانه ذخیره کنید تا baseline داشته باشید. بکلینکهای واقعی تیم بازاریابی، رپورتاژهای شفاف و لینکهای قدیمی را از لینکهای مشکوک جدا کنید. بهجای وسواس روی تعداد، صفحات مقصد و انکرها را بررسی کنید و شواهد را با تاریخ نگه دارید. اگر حمله تکرار میشود، پایش خودکار و هشدار روندی بهتر از بررسی دستی تصادفی است.
هک، محتوای اسپم و ریدایرکتهای مخرب
هک از جدیترین شکلهای سئو منفی است، چون مستقیماً کنترل سایت را هدف میگیرد. نشانهها میتواند شامل صفحات ژاپنی یا دارویی ناشناخته، titleهای غیرمرتبط، کاربران ادمین جدید، تغییر فایلهای قالب، ریدایرکت برای user-agent خاص، افت ناگهانی ایندکس یا هشدار امنیتی در سرچ کنسول باشد. در این حالت، موضوع فقط رتبه نیست؛ باید با تیم فنی و امنیتی سایت را بررسی و پاکسازی کنید.
رمزهای پنل، CMS، SSH، DNS و CDN را تغییر دهید، احراز هویت دومرحلهای فعال کنید، دسترسیهای بلااستفاده را حذف و از backup سالم استفاده کنید. فایلها و دیتابیس را با نسخه شناختهشده مقایسه کنید، لاگ ورود و تغییرات را نگه دارید و پس از پاکسازی، درخواست بررسی امنیتی گوگل را انجام دهید. روی robots.txt یا noindex برای پنهانکردن هک تکیه نکنید؛ این کار محتوای مخرب را حذف نمیکند.
کپی محتوا، جعل برند و حمله اعتبار
کپیشدن یک مقاله بهتنهایی معمولاً سایت اصلی را نابود نمیکند، اما کپی انبوه میتواند باعث سردرگمی، انتشار نسخههای ضعیف به نام برند شما یا استفاده فریبنده از نام و تصاویرتان شود. تاریخ انتشار، دادههای نویسنده، لینکهای معتبر و نشانههای برند را حفظ کنید و نسخههای کپی را مستند کنید. اگر سایت مقصد محتوای شما را بدون اجازه تجاری بازنشر کرده، از مسیرهای گزارش حقوقی یا سیاستهای همان پلتفرم استفاده کنید.
برای حفاظت بهتر، محتوای اصیل و بهروز بسازید، در صفحات مهم نویسنده و منبع را روشن کنید و دادههای Search Console را پایش کنید. صفحهای که تجربه و شواهد قوی دارد، صرفاً با یک نسخه کپیشده بیهویت بهسادگی جایگزین نمیشود. جعل برند در شبکههای اجتماعی، دامنههای مشابه و پیامهای فریبنده نیز باید با پشتیبانی مشتری و کانالهای رسمی پاسخ داده شود؛ سکوت طولانی میتواند اعتماد را بیشتر از خود کپی محتوا آسیب بزند.
چطور سئو منفی را تشخیص دهیم؟
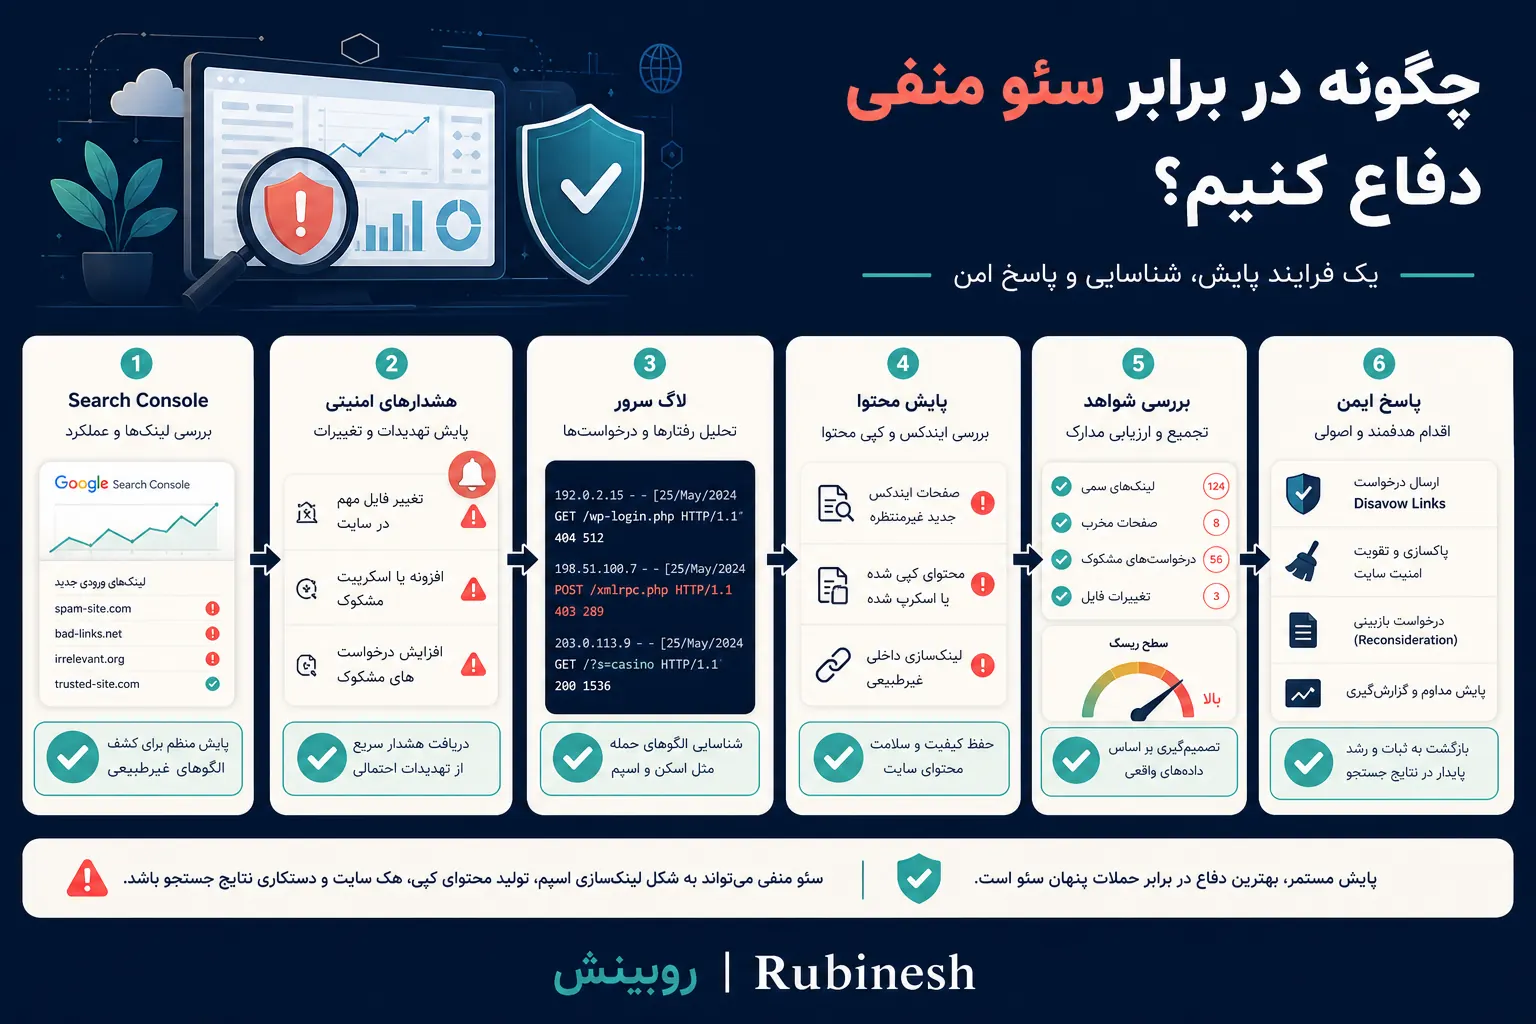
تشخیص با یک ابزار یا یک نمودار ممکن نیست. یک فرایند چهارلایه داشته باشید: عملکرد جستوجو، سلامت فنی، پروفایل لینک و امنیت. ابتدا در Search Console افت کلیک، نمایش، صفحات و Manual Actions را بررسی کنید. سپس crawl و لاگ سرور را برای redirect، 5xx، صفحات جدید و user-agentهای غیرعادی ببینید. بعد بکلینکهای جدید و انکرهای غیرطبیعی را با baseline مقایسه کنید و در نهایت حسابها، فایلها و DNS را از نظر دسترسی مشکوک بررسی کنید.
ماتریس بررسی سئو منفی:
1) Performance: افت همزمان؟ افت فقط یک صفحه؟ تغییر برند/غیربرند؟
2) Security: کاربر ادمین جدید، فایل ناشناخته، ریدایرکت یا محتوای تزریقی؟
3) Links: رشد ناگهانی، دامنههای نامرتبط، انکرهای تکراری؟
4) Server: خطای 5xx، مصرف غیرعادی منابع یا درخواستهای پرتکرار؟
5) Evidence: تاریخ، URL، نمونه لینک، لاگ و اسکرینشات ثبت شده است؟این ماتریس جلوی نتیجهگیری شتابزده را میگیرد. اگر افت فقط روی چند URL فیلترشده است، مشکل canonical یا crawl میتواند محتملتر باشد. اگر کل سایت با خطای 5xx مواجه شده، تیم هاست و زیرساخت اولویت دارد. اگر صفحات اسپم در ایندکس دیده میشود، پاکسازی امنیتی و درخواست بررسی مجدد را جلو بیندازید. علت را قبل از ابزار مقابله مشخص کنید.
Disavow چیست و چه زمانی استفاده کنیم؟
ابزار Disavow Links در سرچ کنسول به مالک سایت اجازه میدهد فهرستی از لینکها یا دامنههایی را ارائه کند که میخواهد گوگل در ارزیابی لینکهایش نادیده بگیرد. این ابزار برای بیشتر سایتها لازم نیست و گوگل معمولاً لینکهای اسپم را خودکار بیاثر میکند. استفاده اشتباه، مخصوصاً حذف دامنههای سالم یا لینکهای واقعی، میتواند سیگنالهای مفید را از بین ببرد.
Disavow را فقط در شرایط جدی بررسی کنید: Manual Action مرتبط با لینک دارید، شواهد محکمی از لینکسازی گسترده غیرطبیعی وجود دارد و تلاش منطقی برای حذف لینکها نتیجه نداده است. فایل را با دقت و کمترین دامنه لازم بسازید و بدانید پردازش آن فوری نیست. اگر مشکل هک، افت الگوریتمی یا محتوای ضعیف است، Disavow درمان آن نیست. پیش از ارسال، از نسخه پشتیبان بکلینکها و نظر کارشناس استفاده کنید.
# نمونه ساختار فایل disavow.txt
# این فایل فقط پس از تحلیل جدی استفاده شود
domain:spam-example.com
domain:another-spam-network.example

# یک URL مشخص، نه کل دامنه
https://example.com/suspicious-page.html
پیشگیری از سئو منفی: امنیت و پایش
دفاع مؤثر قبل از حمله شروع میشود. برای همه حسابهای حساس 2FA فعال کنید، CMS و dependencyها را بهروز نگه دارید، backup خارج از سرور داشته باشید و دسترسی هر عضو تیم را بر اساس نقش محدود کنید. تغییرات DNS، CDN، redirect، robots، sitemap و فایلهای حیاتی باید لاگ و review شوند. اگر سایت با Next.js یا CMS کار میکند، pipeline انتشار را طوری بسازید که تغییرات غیرمنتظره و فایلهای جدید قابل مشاهده باشند.
از نظر سئو، یک dashboard ساده بسازید که Performance، Pages، Manual Actions، Security، Links و uptime را ماهانه نشان دهد. هشدارها را بر اساس آستانه و روند تنظیم کنید؛ مثلاً رشد ۱۰ لینک ناشناس هشدار بحرانی نیست، اما هزاران دامنه جدید در چند ساعت ارزش بررسی دارد. اطلاعات تماس و مسیر گزارش حمله را در تیم مشخص کنید تا در زمان بحران، تصمیمها پراکنده نشوند.
برنامه واکنش به حمله احتمالی
- آرام بمانید و شواهد را حفظ کنید: تاریخ افت، URLها، نمودارها، لاگها و نمونه لینکها را ذخیره کنید.
- نوع تهدید را طبقهبندی کنید: لینک، امنیت، محتوا، برند، سرور یا ترکیبی از چند مورد.
- دسترسیها را بررسی کنید: کاربران، رمزها، DNS، CDN، CMS، SSH و سرویسهای متصل.
- تغییرات اخیر خودتان را کنار بگذارید: deploy، redirect، کمپین، مهاجرت و انتشار انبوه را بررسی کنید.
- حمله امنیتی را قرنطینه کنید: با backup سالم، پاکسازی و تیم زیرساخت ادامه دهید.
- لینکها را فقط پس از تحلیل مدیریت کنید: درخواست حذف و در صورت ضرورت Disavow.
- برند و کاربران را آگاه کنید: در جعل یا فیشینگ، کانال رسمی و پشتیبانی را فعال کنید.
- بازخزش و بازبینی را درخواست کنید: پس از اصلاح، Search Console و ابزارهای امنیتی را دوباره بررسی کنید.
اشتباهات رایج در مقابله با سئو منفی
- تفسیر هر افت رتبه بهعنوان حمله رقبا بدون بررسی آپدیت و داده
- ارسال فوری کل دامنههای ناشناس به Disavow
- خرید لینک بیشتر برای خنثیکردن لینکهای بد
- بستن robots.txt برای پنهانکردن صفحه هکشده
- حذف محتوای اصلی یا تغییر URLهای سالم از روی ترس
- نادیدهگرفتن رمزهای ضعیف، 2FA، backup و دسترسیهای قدیمی
- اتکا به یک ابزار بدون مقایسه Search Console، لاگ و Analytics
- نداشتن baseline و تاریخچه برای تشخیص رشد غیرطبیعی
چکلیست پایش و دفاع از سایت
- Search Console، Analytics و uptime را بهصورت منظم بررسی کنید.
- گزارش Links و دامنههای ارجاعدهنده جدید را با baseline مقایسه کنید.
- Manual Actions، Security Issues و Pages را پس از تغییرات مهم ببینید.
- حسابهای ادمین، DNS، CDN، هاست و repository را با 2FA محافظت کنید.
- برای فایلها، دیتابیس و تنظیمات حیاتی backup قابل بازیابی داشته باشید.
- تغییرات redirect، robots، sitemap و template را version control کنید.
- محتوای کپی، جعل برند و صفحات اسپم را مستند و از مسیر درست گزارش کنید.
- پیش از Disavow، لینکهای واقعی و تلاش برای حذف را ثبت و بررسی کنید.
- پس از رفع حمله، crawl، تست ایندکس و درخواست بازبینی را انجام دهید.
جمعبندی: دفاع با داده بهتر از ترس از هر لینک است
سئو منفی ممکن است به شکل لینک اسپم، هک، کپی محتوا، جعل برند یا فشار روی سرور ظاهر شود، اما هر افت رتبه یا لینک ناشناس حمله نیست. تشخیص درست نیازمند مقایسه زمان، عملکرد، امنیت، لاگ، پروفایل لینک و تغییرات داخلی سایت است. گوگل بسیاری از لینکهای اسپم را نادیده میگیرد؛ بنابراین واکنش عجولانه با Disavow یا تغییرات گسترده میتواند از خود تهدید آسیبزاتر باشد.
امنیت حسابها، backup، پایش Search Console، محتوای اصیل، لینکسازی طبیعی و ثبت شواهد، پایه دفاع بلندمدت هستند. اگر افت سایت شما با هک، redirect مشکوک، لینکسازی گسترده یا مشکل فنی همزمان شده، از ممیزی سئو تکنیکال و خدمات سئو و تولید محتوای روبینش برای تشخیص مرحلهای استفاده کنید. برای بررسی موردی نیز صفحه تماس روبینش در دسترس است.
سؤالات متداول
سئو منفی چیست؟
سئو منفی مجموعه اقدامهای مخرب برای آسیبزدن به رتبه، اعتبار، امنیت یا دسترسی سایت دیگری است. لینکهای اسپم، هک، کپی محتوا، جعل برند و حمله به سرور نمونههایی از آن هستند.
آیا هر بکلینک اسپم نشانه سئو منفی است؟
خیر. لینکهای بیکیفیت ممکن است بهدلیل اسکرپ یا فعالیت تصادفی ایجاد شوند و گوگل بسیاری از آنها را نادیده میگیرد. رشد ناگهانی، الگوی تکراری، افت همزمان و Manual Action باید با هم بررسی شوند.
چطور حمله سئو منفی را تشخیص دهیم؟
Performance، Pages، Manual Actions و Security در سرچ کنسول را با بکلینکهای جدید، لاگ سرور، uptime و تغییرات داخلی سایت مقایسه کنید. یک گزارش ابزار بهتنهایی علت حمله را ثابت نمیکند.
آیا باید لینکهای بد را با Disavow حذف کنیم؟
در بیشتر موارد نه؛ گوگل لینکهای اسپم را خودکار نادیده میگیرد. Disavow برای شرایط جدی مثل Manual Action مرتبط با لینک یا شواهد گسترده و مستند استفاده میشود و اجرای اشتباه آن خطر دارد.
برای جلوگیری از سئو منفی چه کنیم؟
پایش منظم Search Console و بکلینک، فعالسازی 2FA، مدیریت دسترسی، backup، بهروزرسانی CMS، ثبت تغییرات DNS و سرور، تولید محتوای اصیل و داشتن برنامه واکنش به حادثه، پایه دفاع هستند.